
W skrócie: Zanim zapłacisz za audyt bezpieczeństwa WordPress, możesz w 30-40 minut samodzielnie sprawdzić pięć kluczowych obszarów: wersje oprogramowania, konta użytkowników, kopie zapasowe, uprawnienia plików i podstawowe skanery online. To nie zastąpi pełnego audytu (400-800 zł), ale pokaże, czy problem jest pilny.
Krok 1: sprawdź wersje WordPressa, motywu i wtyczek
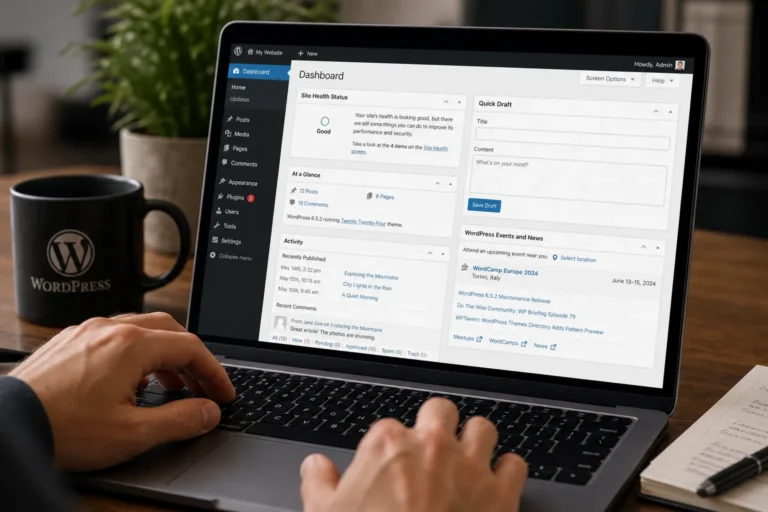
Zaloguj się do panelu i wejdź w Pulpit > Aktualizacje. Jeśli WordPress ma wersję starszą niż aktualna o więcej niż 2 duże wydania (np. działasz na 5.8, a aktualna to 6.7), to realne zagrożenie. To samo dotyczy wtyczek: przestarzała wtyczka z lukami (np. stary Contact Form 7 sprzed 2020 roku) to jeden z najczęstszych wektorów infekcji, z którymi mamy do czynienia przy naprawach po włamaniu.
Krok 2: przejrzyj konta użytkowników i hasła
Wejdź w Użytkownicy i sprawdź, czy nie ma kont z rolą Administrator, których nie rozpoznajesz. W praktyce widzieliśmy przypadki, gdzie ukryte konto admin istniało w bazie od 8 miesięcy, zanim ktoś je zauważył. Wymuś reset haseł dla wszystkich kont z dostępem do panelu, jeśli hasła nie były zmieniane od ponad roku.
Krok 3: sprawdź świeżość i lokalizację backupów
Backup starszy niż 7 dni to praktycznie brak zabezpieczenia dla strony z regularnie aktualizowaną treścią lub sklepem. Sprawdź, czy kopia zapisywana jest poza serwerem (np. Google Drive, zewnętrzny dysk), bo backup trzymany wyłącznie na tym samym hostingu ginie razem z resztą danych przy poważniejszym ataku.
Krok 4: przeskanuj stronę darmowymi narzędziami
| Narzędzie | Co sprawdza | Czas skanu |
|---|---|---|
| Sucuri SiteCheck | malware, blacklisty, nagłówki | 1-2 min |
| WPScan | znane luki wtyczek i motywów | 3-5 min |
| Google Search Console | ostrzeżenia o zainfekowanych treściach | od razu widoczne |
Krok 5: kiedy to już nie wystarczy
Jeśli którykolwiek skaner zgłosi malware, strona ładuje się wolniej niż zwykle bez wyraźnej przyczyny, albo w Search Console pojawia się komunikat o treściach phishingowych, samodzielna kontrola się kończy. Naprawa prostej infekcji to zwykle 400-800 zł, ale przy głębiej ukrytym kodzie w plikach rdzenia koszt rośnie do 1000 zł i więcej. Pełny audyt bezpieczeństwa ma sens zamówić zanim dojdzie do włamania, nie po fakcie.
Więcej o tym, jak wygląda naprawa po realnym ataku, opisaliśmy w tekście Strona WordPress zhakowana, co robić krok po kroku i ile kosztuje naprawa. Orientacyjne stawki znajdziesz też w cenniku.
FAQ
Ile trwa samodzielna kontrola bezpieczeństwa WordPressa?
Podstawowe 5 kroków opisane w tym poradniku zajmuje 30-40 minut, jeśli masz dostęp administratora do panelu i hostingu.
Czy darmowe skanery jak Sucuri SiteCheck wystarczą zamiast audytu?
Nie zawsze, bo skanują głównie widoczną warstwę strony. Ukryty kod w plikach wp-config.php czy bazie danych wykrywa dopiero pełny audyt trwający zwykle 3-5 dni roboczych.
Jak często robić taką samodzielną kontrolę?
Raz na kwartał dla strony firmowej, raz w miesiącu dla sklepu WooCommerce z płatnościami online.
Co jeśli znajdę nieznane konto administratora?
Usuń je natychmiast, zmień hasła wszystkich pozostałych kont i sprawdź logi aktywności z ostatnich 30 dni, zanim podejmiesz dalsze kroki.
Audyt bezpieczeństwa WordPress krok po kroku — co sprawdzić, zanim zapłacisz komuś za usługę
Podsumowanie: Ten poradnik pokazuje, jak samodzielnie przejść przez podstawowe punkty audytu bezpieczeństwa WordPress, zanim zdecydujesz się…
27.08.2026
Zastosowanie technologii biometrycznych w zabezpieczeniach WordPressa
W skrócie: Zastosowanie technologii biometrycznych w zabezpieczeniach WordPressa znacząco zwiększa bezpieczeństwo dostępu do stron. Uwierzytelnianie biometryczne…
22.06.2026
Jak przygotować stronę WordPress na zmiany w regulacjach dotyczących prywatności danych w 2026 roku?
W skrócie: Aby przygotować stronę WordPress na zmiany w regulacjach dotyczących prywatności danych w 2026 roku,…
18.06.2026